Unlock Premium Resources
Ready to explore wodioz?
Quand vous déposez des fichiers sur un service en ligne, une question revient toujours : que devient réellement votre contenu, et qui peut y accéder ? Entre les problèmes de fuite de données, les accès non autorisés et la conservation trop longue, la sécurité et la confidentialité ne sont pas des détails, mais des critères décisifs.
Dans cet article, nous expliquons de façon claire et actionnable comment wodioz gère vos fichiers, depuis leur transfert jusqu’à leur durée de conservation. L’objectif est simple : vous aider à comprendre les mécanismes qui réduisent les risques et à savoir quoi vérifier avant de faire confiance à une plateforme.
De la transmission à l’hébergement : sécuriser chaque étape
La sécurité ne commence pas au moment où vos fichiers sont stockés : elle débute pendant le transfert. Un bon service met en place des protections pour limiter l’interception des données et empêcher toute altération pendant l’envoi. Cela passe généralement par des connexions chiffrées, qui rendent les données illisibles pour toute personne ne disposant pas des clés nécessaires.
Ensuite, une fois vos fichiers reçus, ils doivent être traités avec des contrôles cohérents. L’hébergement sécurisé implique une séparation logique des environnements, des politiques internes strictes et une gestion rigoureuse des accès. Autrement dit, même en cas d’incident, l’impact doit rester limité et traçable.
Enfin, il faut considérer la surface d’attaque : interfaces d’upload, API, outils internes de gestion. Les plateformes sérieuses réduisent ces risques en appliquant le principe du moindre privilège et en surveillant les comportements inhabituels. Ainsi, la confidentialité ne dépend pas d’une seule mesure, mais d’un ensemble de garde-fous.
Chiffrement : ce que cela protège vraiment (et ce que vous devez comprendre)
Le chiffrement est souvent présenté comme un bouclier, mais son efficacité dépend du contexte. En pratique, il vise à protéger vos fichiers contre la lecture non autorisée. Cela signifie que si un tiers accède aux données stockées sans autorisation, il ne devrait pas être en mesure de les comprendre.
Il existe généralement plusieurs “couches” de chiffrement : une protection pendant la transmission et une protection au repos. La transmission chiffrée limite les risques pendant l’upload et le téléchargement, tandis que le chiffrement au repos protège les fichiers lorsqu’ils sont enregistrés sur l’infrastructure de stockage.
Un autre point important concerne la gestion des clés. Sans entrer dans des détails trop techniques, retenez que les clés doivent être protégées et utilisées uniquement par des composants autorisés. Plus la gestion des clés est rigoureuse, moins il devient plausible qu’un accès interne non maîtrisé se transforme en exposition de données.
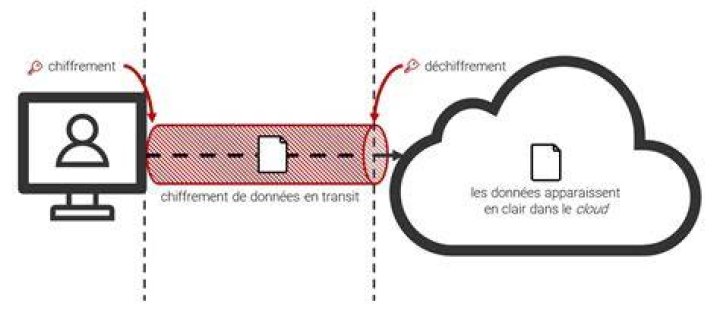
Pour évaluer la robustesse, cherchez des signaux concrets : chiffrement en transit, chiffrement au repos, gestion maîtrisée des clés, et politiques internes documentées. C’est ce qui distingue une promesse vague d’une protection réellement utile.
Contrôle d’accès : limiter qui peut voir, modifier ou supprimer
La confidentialité dépend aussi de la manière dont la plateforme gère les autorisations. Un bon système de contrôle d’accès définit précisément qui peut consulter vos fichiers, et dans quelles conditions. Cela concerne autant vos actions que celles des administrateurs et des systèmes automatisés.
Le principe clé est le moindre privilège : chaque rôle ne doit disposer que des droits nécessaires. Par exemple, un composant chargé du stockage ne devrait pas avoir des droits étendus sur d’autres fonctions. De même, l’accès humain (support, administration) doit être strictement encadré, idéalement avec des procédures et une justification.
La plateforme doit aussi empêcher les actions non conformes. Cela signifie que les modifications ne doivent pas être possibles sans authentification, et que la suppression doit respecter une logique de sécurité, parfois associée à des durées de conservation ou à des contrôles de cohérence.
Authentification et sessions : protéger l’accès à votre compte
Même avec un chiffrement solide, l’accès au compte reste un point sensible. Une authentification fiable réduit le risque de prise de contrôle de compte, qui est l’une des voies les plus fréquentes d’accès non autorisé. Les sessions doivent être protégées, et les mécanismes de connexion doivent résister aux tentatives d’usurpation.
Sur ce point, vous pouvez aussi agir en tant qu’utilisateur : utilisez des mots de passe uniques, évitez la réutilisation et activez les options de sécurité disponibles sur votre compte. Dans une approche “défense en profondeur”, la sécurité n’est jamais un effort isolé.
Durée de conservation et suppression : éviter l’effet “toujours stocké”
Beaucoup d’utilisateurs ne réalisent pas que “suppression” ne signifie pas toujours “effacement immédiat”. C’est pourquoi la durée de conservation est un sujet central pour la confidentialité. Une plateforme fiable définit quand et pourquoi les fichiers sont conservés : traitement, sauvegardes, conformité, ou sécurité.
Idéalement, la conservation suit une logique temporelle cohérente : après la période nécessaire, les fichiers doivent être supprimés ou rendus inaccessibles selon les mécanismes prévus. Les données de journalisation et les métadonnées, elles, peuvent avoir une durée différente, car elles servent à la sécurité, aux audits et aux analyses d’incident.
Pour vous protéger, vérifiez que la plateforme décrit clairement ses règles : que se passe-t-il après le téléchargement ? existe-t-il une purge programmée ? quelles données restent en mémoire applicative ? En l’absence de transparence, le risque perçu augmente, même si la sécurité “technique” est bonne.
Scénarios concrets : que devient un fichier après usage
Supposons que vous uploadez un fichier pour une tâche précise, puis que vous n’en avez plus besoin. La question est alors : le fichier reste-t-il disponible, est-il conservé “pour toujours” ou bien supprimé selon une durée planifiée ? Une gestion moderne et respectueuse de la confidentialité évite les sur-conservations inutiles.
De plus, regardez si la plateforme distingue les fichiers actifs et les fichiers “en traitement”. Cette distinction aide à comprendre la logique de suppression et les risques résiduels. En bref : moins il y a de stockage durable sans raison, plus la confidentialité est renforcée.
Journalisation et traçabilité : concilier sécurité et confidentialité
Pour détecter les incidents, une plateforme a besoin de traces : événements de connexion, tentatives échouées, erreurs système, actions de traitement. Cependant, journaliser ne doit pas se transformer en collecte excessive d’informations personnelles ou sensibles.
La traçabilité doit donc être proportionnée. Les logs doivent expliquer “ce qui s’est passé” sans exposer inutilement le contenu des fichiers. C’est une nuance importante : vous voulez des signaux de sécurité, pas un miroir de vos données.
De plus, les logs doivent être protégés comme les autres données : accès restreint, durées limitées, et intégrité contrôlée. Ainsi, en cas d’analyse, les informations restent utiles tout en minimisant les risques de divulgation.
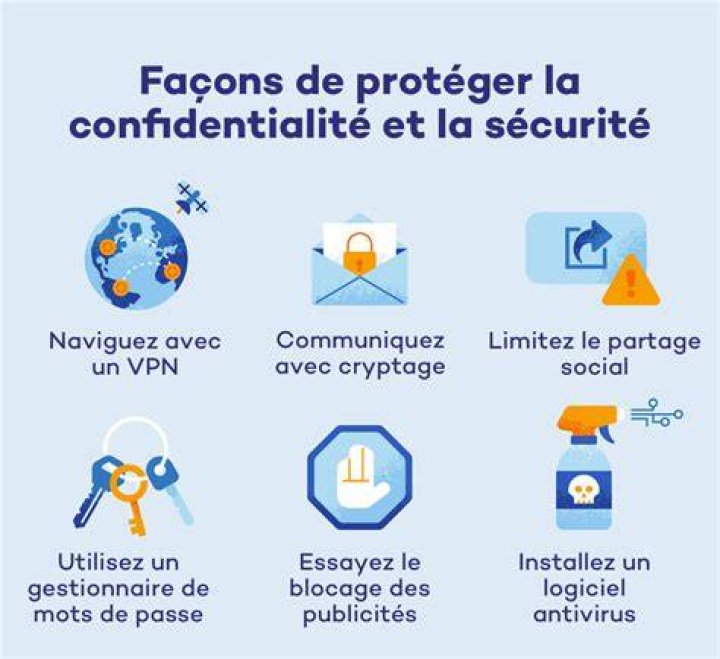
Ce que vous devez rechercher : une logique claire entre sécurité (détection, investigation) et minimisation des données (limiter ce qui n’est pas indispensable).
Risques courants et bonnes pratiques côté utilisateur
Même avec une gestion robuste, des risques existent. Par exemple, un partage de lien public, un compte compromis, ou un upload non maîtrisé peut exposer un fichier. La sécurité n’est donc pas seulement une question de plateforme : elle dépend aussi de vos choix.
Commencez par comprendre les paramètres de partage. Si vous pouvez limiter l’accès à certaines personnes, privilégiez une approche “restreindre par défaut”. Évitez les liens indexables publiquement ou les partages non nécessaires.
Ensuite, traitez vos fichiers comme des données sensibles. Si un fichier contient des informations personnelles, professionnelles ou confidentielles, assurez-vous que votre environnement de travail (appareil, navigateur, extensions) est sécurisé. Une faille côté poste peut contourner des protections côté serveur.
Enfin, soyez attentif à vos propres habitudes : mise à jour du système et du navigateur, contrôle des autorisations, vigilance face aux tentatives de phishing. L’objectif n’est pas la paranoïa, mais une routine réaliste.
Le point souvent oublié : les métadonnées
Un fichier peut contenir plus que le contenu visible. Les métadonnées (nom de fichier, date, auteur, informations intégrées) peuvent révéler des éléments contextuels. Selon le type de fichier, ces métadonnées peuvent être particulièrement utiles à des fins de sécurité… ou au contraire sensibles pour la confidentialité.
Si vous travaillez avec des documents importants, vérifiez si votre flux de travail permet de limiter l’exposition des informations inutiles. Une gestion responsable inclut rarement uniquement le fichier “brut”, mais aussi les informations associées.
Pourquoi wodioz est pertinent pour la sécurité de vos fichiers
Quand vous cherchez une plateforme fiable, vous ne voulez pas seulement des mots comme “sécurisé” ou “privé”. Vous cherchez une cohérence : des protections pendant le transfert, au repos, un contrôle d’accès défini, une conservation limitée, et une traçabilité qui aide à prévenir les incidents sans exposer vos contenus.
Dans cette logique, wodioz s’inscrit comme une option orientée sécurité et confidentialité, avec une approche structurée de la gestion des fichiers. L’intérêt d’une plateforme bien conçue est de réduire la charge cognitive : vous devez pouvoir agir sans devoir reconstruire un modèle de menace à chaque étape.
Pour aller plus loin, le meilleur réflexe consiste à vérifier les éléments concrets dans les informations disponibles (mécanismes de sécurité, règles de conservation, modalités d’accès). Ainsi, vous pouvez décider en connaissance de cause, et pas sur la base d’impressions.
Checklist rapide : questions à poser avant de confier vos fichiers
Pour vous aider à comparer des services, utilisez cette checklist. Elle couvre les points qui influencent directement la confidentialité : chiffrement, contrôle d’accès, durée de conservation, et journalisation.
- Le transfert de vos fichiers est-il chiffré ? Vérifiez l’existence d’une protection pendant l’upload et le téléchargement.
- Les fichiers sont-ils chiffrés au repos ? Cela limite l’impact d’un accès non autorisé au stockage.
- Qui peut accéder aux fichiers et comment ? Cherchez le moindre privilège et des procédures d’accès encadrées.
- Quelle est la durée de conservation ? Idéalement, il existe une logique de purge ou de suppression planifiée.
- Les logs exposent-ils le contenu ? La journalisation doit servir la sécurité sans collecter inutilement.
- Quelles sont vos options de partage ? Pouvoir limiter l’accès réduit fortement le risque d’exposition.
Final Thoughts
La sécurité et la confidentialité autour de vos fichiers ne se résument pas à une seule fonctionnalité. Il s’agit plutôt d’un ensemble de pratiques : protection pendant la transmission, chiffrement au repos, contrôle d’accès, conservation maîtrisée, et traçabilité proportionnée. En comprenant ces éléments, vous pouvez faire des choix plus sereins et mieux protéger vos données.
Si vous cherchez une approche structurée de gestion des fichiers, wodioz peut constituer un bon point de départ grâce à sa démarche centrée sur la sécurité et la transparence. Et surtout, gardez votre checklist en tête : c’est souvent elle qui fait la différence entre une promesse et une protection réelle.
