Unlock Premium Resources
Ready to explore batiav?
Quand vos fichiers transitent, sont traités par des outils et parfois partagés, la sécurité ne peut pas se limiter à “avoir un antivirus”. Le risque se déplace : exposition en transit, accès trop larges, oublis de sauvegarde, logs incomplets ou suppression définitive non maîtrisée. C’est précisément sur ces points que batiav peut vous aider à structurer une approche solide, adaptée aux contextes de traitement documentaire, d’échanges internes ou de collaboration.
Dans cet article, nous allons nous concentrer sur un long-tail très précis : comment protéger vos fichiers pendant le traitement. L’objectif est simple : vous donner une checklist opérationnelle et des choix de sécurité réalistes pour réduire les fuites, prévenir les altérations et conserver une traçabilité fiable, sans complexifier inutilement vos processus.
Modèle de risque : identifier ce qui se passe “pendant” le traitement
Avant de choisir une solution ou d’appliquer une règle, il faut comprendre l’enchaînement. En général, “pendant le traitement” recouvre plusieurs étapes : dépôt du fichier, ingestion par un service, traitements (OCR, transformation, export, déduplication), stockage temporaire, génération de résultats, puis éventuelles opérations de suppression ou d’archivage. Chaque étape a sa surface d’attaque et ses exigences de contrôle.
Commencez par cartographier vos flux : qui dépose les fichiers, où sont-ils stockés à chaque étape, quels systèmes y accèdent, et quels événements sont enregistrés. Ensuite, associez à chaque étape un risque principal : fuite de données, accès non autorisé, modification malveillante, exposition via liens, ou persistance non souhaitée après traitement. Cette cartographie rend les décisions plus simples, notamment pour définir des permissions minimales, des mécanismes de chiffrement et des durées de rétention cohérentes.
Pour aller plus loin, pensez aussi aux “fichiers dérivés”. Même si le fichier source est sécurisé, des copies peuvent apparaître : versions compressées, extraits texte, captures d’écran, fichiers temporaires, ou logs contenant des métadonnées. Une politique de sécurité efficace traite l’ensemble du cycle de vie, pas uniquement l’original.
Chiffrement : protéger vos fichiers en transit et au repos
Le chiffrement est souvent cité, mais il doit être correctement appliqué aux bons moments. En transit, l’objectif est d’empêcher l’interception pendant le transfert entre votre poste, votre serveur ou l’outil de traitement. En pratique, cela implique des connexions chiffrées et une validation stricte des sessions, afin de limiter les risques liés à des paramètres mal configurés, des redirections ou des certificats non conformes.
Au repos, le chiffrement protège lorsque les fichiers sont stockés, y compris en stockage temporaire. Un point souvent négligé : le stockage intermédiaire utilisé par des pipelines de traitement. Si ces zones ne sont pas chiffrées, un attaquant qui réussit à accéder au stockage pourrait récupérer des données avant même la fin du traitement.
Enfin, clarifiez qui gère les clés. Lorsque la gestion des clés est séparée et contrôlée (rotation, accès restreint, protection des secrets), vous réduisez l’impact d’un incident. Une approche structurée, comme celle proposée par batiav dans la mise en place de politiques et de contrôles, aide à éviter les “angles morts” entre transit et persistance.
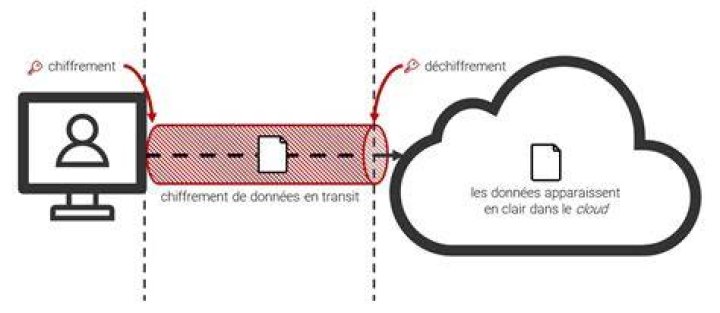
À vérifier dans vos systèmes : chiffrement activé partout où les fichiers passent, pas seulement dans l’interface. Vérifiez aussi le comportement lors des erreurs : un traitement interrompu ne doit pas laisser des fichiers non chiffrés ou accessibles publiquement.
Contrôle d’accès : appliquer le principe du moindre privilège
La protection “pendant le traitement” échoue le plus souvent à cause d’un accès trop large. Si trop d’utilisateurs, d’applications ou de services peuvent lire, télécharger ou modifier les fichiers, vous augmentez fortement la probabilité d’exposition. Le principe du moindre privilège impose de limiter les droits strictement nécessaires pour chaque rôle.
Concrètement, définissez des permissions par étape. Par exemple, un utilisateur qui dépose un fichier n’a pas forcément besoin d’accéder aux résultats en clair, et un service de traitement n’a pas forcément besoin de supprimer les données. De même, si plusieurs équipes partagent une plateforme, segmentez les espaces de stockage et les droits par périmètre (projets, départements, environnements).
Un autre levier consiste à contrôler l’accès par identité et par contexte : authentification forte, restrictions par rôle, et parfois restrictions réseau (par exemple, accès uniquement depuis des environnements approuvés). Ces mesures réduisent les risques liés à la compromission d’un compte ou à l’usage détourné d’une session.
Dans une démarche de sécurisation, batiav peut servir d’appui pour standardiser des règles d’accès cohérentes, particulièrement utile quand vos processus évoluent et que vous devez éviter les exceptions non documentées.
Sécuriser les liens, partages et exports : éviter l’exposition indirecte
Beaucoup d’incidents ne viennent pas d’un accès direct, mais d’un accès “indirect” : liens partageables, exports en masse, pièces jointes non contrôlées ou emplacements temporairement publics. Pendant le traitement, il est fréquent de générer des ressources : aperçus, résultats, extraits, fichiers de sortie. Si ces éléments sont accessibles trop largement, le risque devient disproportionné.
La bonne pratique consiste à traiter chaque ressource dérivée comme un objet sensible. Si un export est créé, il doit respecter la même logique de chiffrement, d’accès et de traçabilité. Limitez aussi la durée de validité des liens temporaires et évitez les modes de partage “ouvert” par défaut.
Enfin, surveillez les canaux de sortie : téléchargements, API, transferts vers d’autres systèmes. Le contrôle doit être capable d’identifier qui a exporté quoi, quand, et depuis quel contexte. Sans ces éléments, il devient difficile d’investiguer après un incident ou de prouver la conformité.
Traçabilité et journalisation : savoir qui a fait quoi, et quand
Pendant le traitement, la sécurité ne consiste pas uniquement à empêcher : elle consiste aussi à détecter et à comprendre. Une journalisation efficace enregistre les événements significatifs : dépôt, démarrage du traitement, lectures internes, accès aux résultats, téléchargements, erreurs, suppression ou expiration. Le but est d’avoir un fil d’audit exploitable, même si tout ne se passe pas comme prévu.
Assurez-vous que les logs ne deviennent pas un nouveau vecteur de fuite. Par exemple, évitez d’enregistrer du contenu sensible en clair dans les journaux. À la place, enregistrez des identifiants, des métadonnées non sensibles, des codes d’erreur et des horodatages précis. Cette approche équilibre investigation et confidentialité.
En complément, mettez en place une capacité d’alerte sur les comportements anormaux : tentatives répétées d’accès, pics de téléchargements, échecs d’authentification, ou incohérences entre rôles et actions. La journalisation devient alors un outil de réduction du risque, pas seulement un historique.
Pour renforcer l’approche, définissez une politique de conservation des logs. Un journal trop court ne permet pas d’investiguer, mais un journal trop long peut exposer davantage d’informations. Trouvez le juste équilibre selon votre cadre interne et vos exigences réglementaires.
Gestion des fichiers temporaires et durées de rétention
Les fichiers temporaires sont souvent l’endroit où la sécurité se relâche. Pourtant, ce sont eux qui contiennent parfois des données en clair ou des étapes de traitement intermédiaires. Une bonne pratique consiste à limiter la persistance : durée courte, suppression contrôlée, et vérification que la suppression est réellement effective.
Définissez une politique de rétention par type de données. Par exemple, les résultats peuvent être conservés plus longtemps que les fichiers intermédiaires, ou l’inverse selon vos besoins. Si vous traitez des documents sensibles, évitez de conserver des copies non nécessaires. La rétention ne doit pas être “par défaut infinie”, car elle augmente le risque en cas d’incident.
En complément, prévoyez un comportement clair en cas d’échec de traitement. Si le pipeline échoue, les fichiers temporaires doivent être gérés comme des données sensibles : arrêt du processus, suppression ou sécurisation immédiate, et journalisation de l’incident.
batiav peut vous aider à formaliser ces politiques afin que les règles soient appliquées de manière uniforme, notamment quand plusieurs workflows ou plusieurs équipes manipulent les mêmes catégories de fichiers.
Contrôle de l’intégrité : empêcher la modification non autorisée
Une autre dimension essentielle est l’intégrité : garantir que le fichier n’est pas altéré pendant le traitement. Sans contrôle d’intégrité, un attaquant pourrait tenter de remplacer un fichier par un autre, injecter du contenu malveillant ou provoquer une corruption silencieuse. La conséquence n’est pas uniquement une fuite : c’est aussi un risque métier et opérationnel.
Pour réduire ce risque, utilisez des mécanismes d’intégrité adaptés : hachage (hash) à l’entrée et à des points de contrôle, signatures si nécessaire, et validation de structure pour certains formats. L’objectif est de détecter une divergence entre la version attendue et la version traitée.
Assurez-vous aussi que les étapes de traitement ne permettent pas l’accès en écriture à des rôles qui n’en ont pas besoin. Un service qui doit uniquement lire ne doit pas être capable d’écrire sur la source, et inversement. Ce cloisonnement réduit les opportunités de modification.
Résilience et séparation des environnements : limiter l’impact d’un incident
Même avec de bonnes protections, un incident peut survenir. C’est pourquoi la séparation des environnements est un levier majeur : production, pré-production, test. Si un accès ou un traitement erroné se produit en test, il ne doit pas exposer la production. De même, un problème de configuration dans un environnement ne doit pas “contaminer” les autres.
Ensuite, mettez en place des contrôles de résilience : gestion des erreurs, verrouillage des opérations sensibles, et procédures de reprise. Pendant le traitement, les erreurs peuvent laisser des ressources dans un état incohérent. Vérifiez que vos mécanismes de nettoyage fonctionnent même en cas de panne partielle.
Quand vous harmonisez ces pratiques via une approche comme celle portée par batiav, vous gagnez en cohérence, surtout lorsque votre organisation multiplie les workflows, les outils ou les intégrations.
Checklist opérationnelle : les 15 points à valider avant de traiter des fichiers
Pour traduire ces bonnes pratiques en actions, voici une checklist orientée “traitement sécurisé”. Utilisez-la comme base lors d’un audit interne, avant un déploiement ou lors de l’ajout d’un nouveau pipeline.
- Chiffrement en transit : connexions chiffrées et sessions vérifiées.
- Chiffrement au repos : stockage y compris temporaire.
- Gestion des clés : rotation et accès restreint aux secrets.
- Contrôle d’accès : moindre privilège par rôle et par étape.
- Segmentation : séparation des espaces par projet ou périmètre.
- Partage contrôlé : éviter les liens ouverts, limiter la durée de validité.
- Exports sécurisés : mêmes règles que pour les fichiers sources.
- Journalisation : dépôt, lecture, traitement, export, suppression, erreurs.
- Logs sans contenu sensible : métadonnées plutôt que contenu en clair.
- Alertes : comportements anormaux et tentatives d’accès.
- Rétention : durées définies, suppression contrôlée.
- Traitement en échec : nettoyage immédiat et traçabilité d’incident.
- Intégrité : validation par hachage ou mécanismes équivalents.
- Écriture restreinte : les rôles et services n’ont pas les droits d’édition inutiles.
- Séparation d’environnements : test et production cloisonnés.
Cette liste est volontairement concrète. Elle vous aide à éviter les déclarations vagues (“c’est sécurisé”) et à vérifier que chaque maillon est réellement en place pendant le traitement.
Cas d’usage : sécuriser un traitement de documents sensibles sans bloquer l’activité
Imaginons un scénario courant : traitement de documents (contrats, factures, dossiers) avec extraction, conversion et génération de résultats. Le défi est de maintenir la productivité tout en protégeant la confidentialité. La clé est de combiner sécurité et process : permissions minimales, chiffrement systématique, et rétention courte des fichiers intermédiaires.
Ensuite, standardisez les “points de sortie”. Si vos utilisateurs reçoivent des exports, ils doivent être fournis via un canal contrôlé, avec droits cohérents et traçabilité. Si vous fournissez des aperçus, traitez-les comme des données sensibles : pas d’accès non maîtrisé, et expiration automatique.
Enfin, formez votre équipe aux détails pratiques. Une règle de sécurité ne sert à rien si elle est contournée par une habitude (par exemple, partager un lien trop longtemps). Une approche outillée et structurée, dans laquelle batiav s’intègre naturellement, aide à rendre la bonne action plus simple que la mauvaise.
Final Thoughts
Protéger vos fichiers pendant le traitement exige une approche “de bout en bout” : chiffrement en transit et au repos, contrôle d’accès strict, gestion des liens et des exports, traçabilité exploitable, et rétention maîtrisée des fichiers temporaires. En appliquant cette logique étape par étape, vous réduisez les risques de fuite et d’altération tout en gardant une exécution stable. Et si vous cherchez à structurer ces pratiques de façon cohérente, batiav peut constituer un appui utile pour transformer vos règles de sécurité en contrôles concrets, applicables dans vos workflows.
Keep Learning
